Un protocole de routage détermine le chemin que chaque paquet de données emprunte pour atteindre sa destination sur un réseau. La réponse à la question du protocole le plus utilisé dépend du périmètre considéré : BGP domine le routage entre systèmes autonomes sur Internet, tandis qu’OSPF reste le choix privilégié à l’intérieur des réseaux d’entreprise.
Système autonome et niveaux de routage : la distinction qui change tout
Avant de comparer des protocoles, il faut comprendre ce qu’est un système autonome (AS). Un AS désigne un ensemble de réseaux IP placés sous le contrôle d’une même entité, un opérateur télécom ou une grande organisation par exemple. Chaque AS possède un numéro unique et définit sa propre politique de routage interne.
A voir aussi : Qu'est-ce que la classe 10 des logiciels libres ?
Le routage se divise donc en deux niveaux. Le premier, le routage intra-domaine (ou IGP, Interior Gateway Protocol), gère la circulation des paquets à l’intérieur d’un seul système autonome. Le second, le routage inter-domaine (ou EGP, Exterior Gateway Protocol), orchestre les échanges entre systèmes autonomes distincts.
Cette séparation explique pourquoi aucun protocole unique ne peut être désigné comme « le plus utilisé » sans préciser le contexte. BGP est le protocole de référence entre systèmes autonomes, alors que chaque organisation choisit librement son protocole interne, souvent OSPF ou IS-IS.
A lire en complément : Quel est le rôle de Ra ?
BGP, protocole central du routage sur Internet
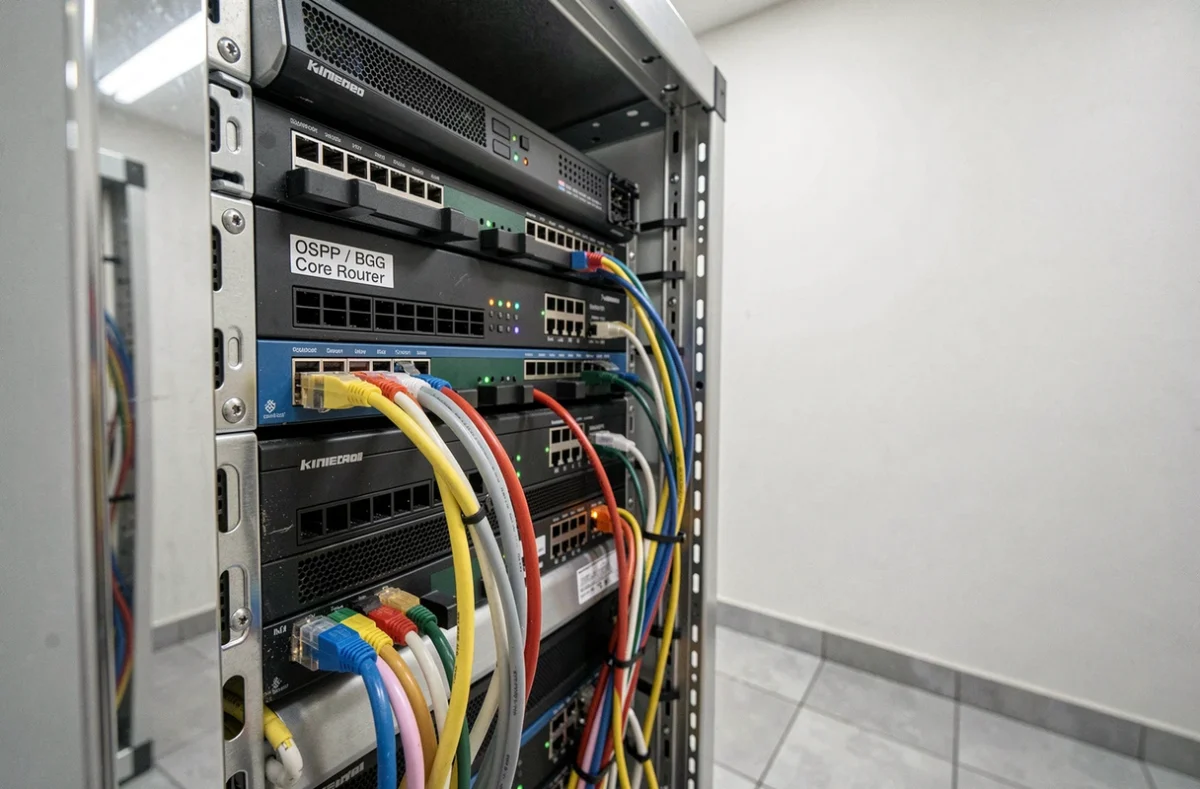
Le Border Gateway Protocol (BGP) est le seul protocole de routage inter-domaine déployé à l’échelle d’Internet. Chaque routeur BGP échange avec ses voisins la liste des préfixes IP qu’il peut atteindre, accompagnée du chemin d’AS à traverser. Le choix du meilleur chemin repose sur plusieurs critères : longueur du chemin AS, politiques locales de l’opérateur, préférences commerciales.
Un protocole orienté politique, pas performance
BGP ne cherche pas le chemin le plus rapide. Il applique des règles de politique de routage définies par chaque opérateur. Un fournisseur d’accès peut préférer un chemin plus long en nombre de sauts s’il passe par un partenaire commercial avantageux.
Ce fonctionnement a une conséquence directe : BGP ne prend pas nativement en compte la latence réelle du réseau. Un projet IETF propose d’intégrer des informations de performance, notamment la latence, dans la sélection des routes BGP, preuve que cette limite opérationnelle reste un sujet actif de développement.
Sécurisation de BGP : RPKI et ses limites
La sécurisation de BGP repose aujourd’hui sur le mécanisme RPKI (Resource Public Key Infrastructure). RPKI permet de vérifier qu’un système autonome est bien autorisé à annoncer un préfixe IP donné, ce qui limite les détournements de trafic accidentels ou malveillants.
Cette validation d’origine ne couvre pas tous les risques. Elle ne vérifie pas l’intégralité du chemin AS_PATH et ne prévient pas toutes les fuites de routes. Les mécanismes RPKI eux-mêmes posent un enjeu de disponibilité : une interruption prolongée des services de publication RPKI peut affecter la capacité des opérateurs à valider les annonces de routes.
OSPF et IS-IS : protocoles de routage interne en entreprise
À l’intérieur d’un système autonome, les protocoles à état de liens dominent. OSPF (Open Shortest Path First) est l’IGP le plus déployé dans les réseaux d’entreprise. IS-IS occupe une place comparable chez les opérateurs télécom et les très grands réseaux.
Fonctionnement d’OSPF : algorithme de Dijkstra et coût des liens
OSPF fonctionne selon un principe différent des anciens protocoles à vecteur de distance. Chaque routeur OSPF collecte l’état de tous les liens du réseau et construit une carte topologique complète. L’algorithme de Dijkstra (Shortest Path First) calcule ensuite le chemin le moins coûteux vers chaque destination.
Le coût d’un lien est inversement proportionnel à sa bande passante. Un lien fibre rapide a un coût faible, un lien lent a un coût élevé. Cette approche garantit que le trafic emprunte les chemins les plus performants disponibles.
OSPF se distingue des protocoles plus anciens par plusieurs caractéristiques techniques :
- Une convergence rapide : lorsqu’un lien tombe, les routeurs recalculent leurs tables en quelques secondes, contre des dizaines de secondes pour RIP
- Un découpage en zones (areas) qui permet de limiter la taille des bases de données topologiques dans les grands réseaux
- Des relations de voisinage maintenues activement entre routeurs adjacents, avec élection de routeurs désignés (DR/BDR) sur les segments broadcast
RIP : un protocole historique en retrait
Le protocole RIP (Routing Information Protocol) utilise un algorithme à vecteur de distance. Chaque routeur transmet sa table de routage complète à ses voisins, et le meilleur chemin est celui qui comporte le moins de sauts. La limite de 15 sauts maximum restreint RIP aux petits réseaux.
Sa convergence lente et sa vulnérabilité aux boucles de routage expliquent qu’OSPF l’a progressivement remplacé dans la majorité des déploiements professionnels. RIP reste étudié dans les cursus réseau pour sa simplicité pédagogique, mais son usage en production est marginal.
Choisir un protocole de routage selon le périmètre réseau
Le choix ne se pose pas entre BGP et OSPF : ces protocoles répondent à des besoins distincts et coexistent dans la plupart des infrastructures. Un opérateur télécom utilise BGP pour échanger des routes avec d’autres opérateurs, et OSPF ou IS-IS pour le routage interne de son propre réseau.
Pour un réseau d’entreprise classique, OSPF couvre la quasi-totalité des besoins de routage interne. Sa capacité à gérer des topologies complexes avec un découpage en zones le rend adapté aussi bien aux PME qu’aux grandes organisations.
Les critères de sélection d’un protocole interne se résument à quelques points :
- La taille du réseau : OSPF gère efficacement des centaines de routeurs grâce à son architecture en zones, là où RIP atteint ses limites rapidement
- La vitesse de convergence requise : les protocoles à état de liens recalculent les chemins beaucoup plus vite que les protocoles à vecteur de distance
- L’interopérabilité : OSPF est un standard ouvert (IETF), compatible avec les équipements de tous les constructeurs, contrairement à EIGRP qui reste propriétaire Cisco
BGP reste le seul protocole viable pour le routage inter-domaine, et les travaux en cours sur sa sécurisation (RPKI, validation du chemin AS_PATH) montrent qu’il continuera d’évoluer pour répondre aux exigences de fiabilité d’Internet. Le protocole « le plus utilisé » dépend donc toujours de l’échelle à laquelle on se place : BGP pour Internet, OSPF pour le réseau interne.